Sécurité
Partage de fichiers synchronisé et chiffré
Deux serveurs gardent un dossier identique avec Syncthing ; les fichiers y sont stockés dans un coffre Cryptomator, illisible sans le mot de passe.
Problème
Garder un dossier identique sur deux serveurs, sans serveur central, et faire en sorte que les fichiers restent illisibles pour quelqu'un qui récupérerait le dossier synchronisé.
Architecture
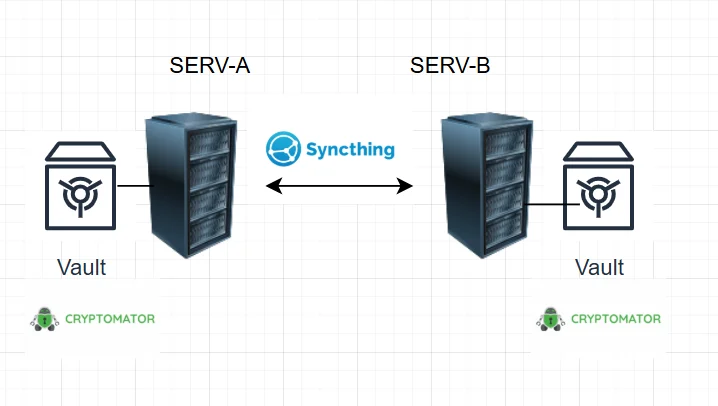
Syncthing synchronise le dossier en pair-à-pair : les échanges sont chiffrés en TLS et chaque machine est identifiée par une clé. Cryptomator crée un coffre à l'intérieur de ce dossier : sur le disque, on ne voit que des fichiers chiffrés aux noms illisibles.
Mise en œuvre
Synchronisation
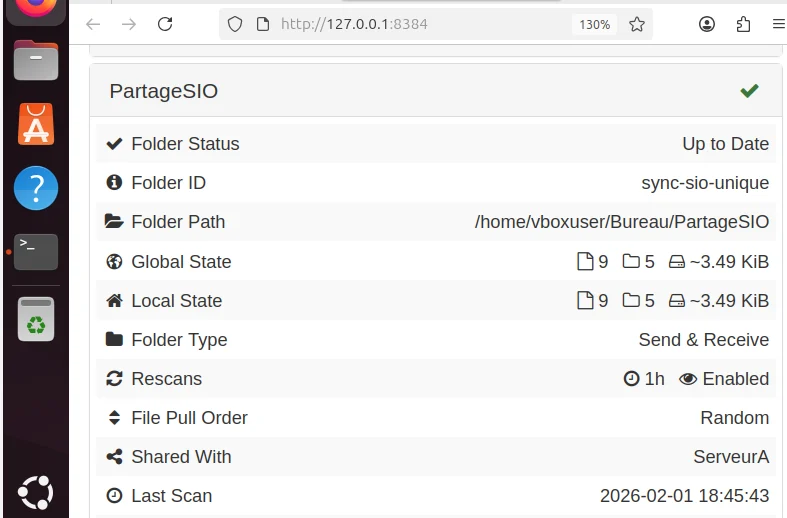
Le dossier est en mode Send & Receive : une modification sur un serveur est répliquée sur l'autre. Les deux machines ont été appairées en échangeant leurs identifiants.
Chiffrement
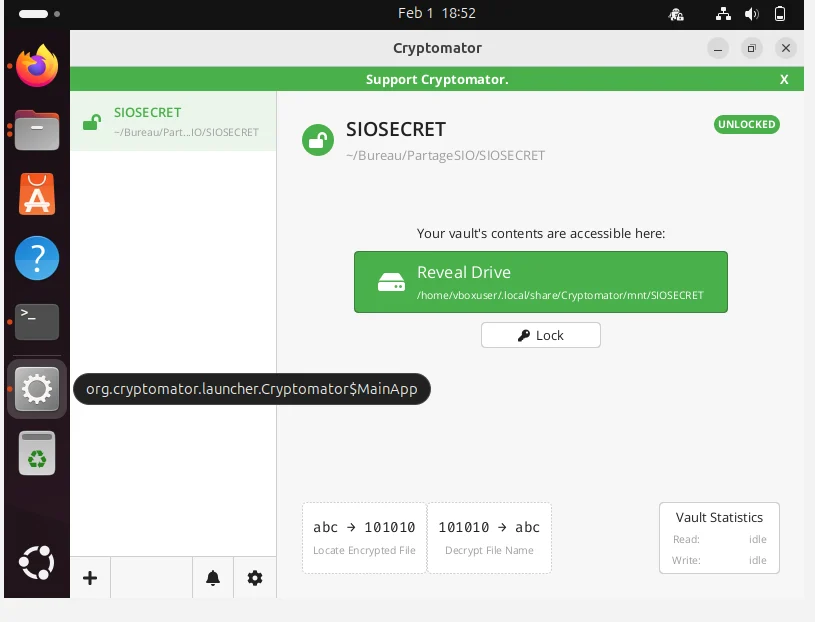
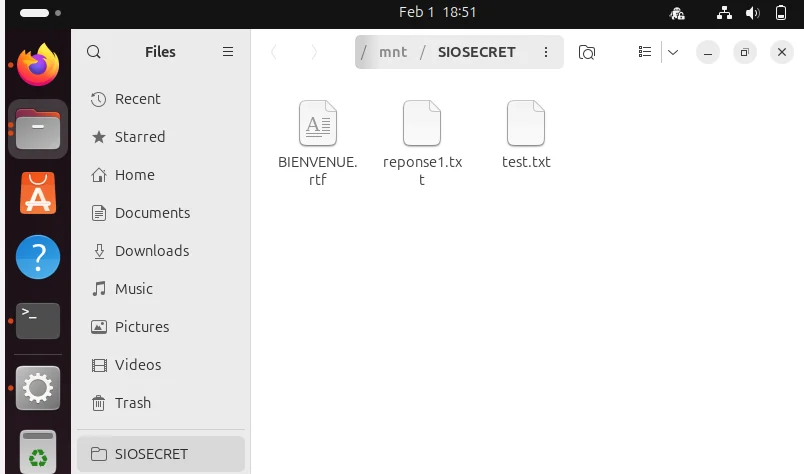
Le coffre n'est déchiffré que sur la machine où on l'ouvre, avec le mot de passe. Syncthing ne transporte que la version chiffrée.
Pourquoi deux couches
Les deux outils protègent deux choses différentes : Syncthing chiffre le transport (TLS), Cryptomator chiffre les données au repos. Si l'un des serveurs est compromis, les fichiers restent protégés tant que le coffre est fermé.
Limites et pistes d'amélioration
- Une synchronisation n'est pas une sauvegarde : en mode Send & Receive, une suppression ou une erreur faite sur un serveur est répliquée sur l'autre.
- Toute la confidentialité repose sur le mot de passe du coffre ; sa perte rend les données irrécupérables.
Compétences du référentiel mobilisées
- Sécuriser les équipements et les usages
- Garantir la disponibilité et la confidentialité des données